
Lieferkettensicherheit
GUTcert Datenschutzverletzung kritische
Eine GUTcert Datenschutzverletzung kritische Infrastruktur hat rund 640 GB an Unterlagen deutscher Energienetzbetreiber offengelegt, darunter genaue Standorte von Umspannwerken und Netzstrukturpläne. Am 24. September bestätigte der Darmstädter Energieversorger ENTEGA AG, indirekt betroffen zu sein; weitere Netzbetreiber werden erwartet. Was ist passiert GUTcert ist eine in Berlin ansässige Zertifizierungsgesellschaft, die Managementsysteme zertifiziert, darunter ISO 27001 Informationssicherheitsmanagement…
WeiterlesenKeyv npm Supply Chain Attack trifft 2 Milliarden Installs

Der Keyv npm supply chain attack kompromittierte ein einzelnes GitHub-Wartungs-Account und nutzte es, um einen Credential-stehlenden Wurm in Hunderte weit verbreitete Caching-Pakete einzuschleusen. Bis zum 5. August zählten Tracking-Dienste 868 Pakete und 1.381 Versionen mit zusammen über 2 Milliarden monatlichen Installationen — der grösste Software-Supply-Chain-Vorfall, den DIESEC 2026 bisher verfolgt hat. Was ist passiert Am…
WeiterlesenAsyncAPI npm Supply Chain Attack: Kein Token gestohlen
Der AsyncAPI npm supply chain attack zeigt, dass keine der beiden Kontrollen half, denen Teams eigentlich vertrauen sollten — kryptografische Provenance und das Blockieren von Install-Skripten: Ein Angreifer veröffentlichte vier trojanisierte Pakete mit gültigen SLSA-/OIDC-Provenance-Attestierungen, ohne jemals ein npm-Token zu stehlen, und die Payload läuft unabhängig von –ignore-scripts. Was ist passiert Am 14. Juli, zwischen…
WeiterlesenPolinRider Supply-Chain-Angriff: 108 Pakete
Der PolinRider Supply-Chain-Angriff ist von Socket.dev, SecurityWeek und SC Media bestätigt: Ein nordkoreanisch verknüpfter Akteur hat vier separate Open-Source-Ökosysteme geflutet — npm, Packagist, Go-Module und den Chrome Web Store — mit 108 bösartigen Paketen, die auf den Diebstahl von Entwickler- und Cloud-Zugangsdaten ausgelegt sind. Was ist passiert Forscher ordnen den PolinRider Supply-Chain-Angriff nordkoreanischen Bedrohungsakteuren zu,…
WeiterlesenKlue-OAuth-Breach: Ein Legacy-Credential, neun Security-Anbieter kompromittiert
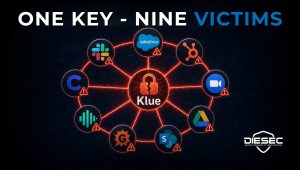
Der Security-Anbieter, dem Sie vertrauen, wurde gerade gehackt – und hat neun seiner Kunden mitgezogen. Die Icarus-Erpressungsgruppe kompromittierte Klue, eine Plattform für Competitive Intelligence. Sie brauchten keinen Zero-Day. Sie fanden ein einzelnes Legacy-Credential, gelangten in Klues Backend und pushten ein Code-Update, das still OAuth-Tokens für jede aktive Kundenintegration abgriff. Salesforce. Slack. HubSpot. Zoom. Google Drive.…
Weiterlesen