
Ransomware & Erpressung
SafePay Ransomware zerstört zuerst die Backups
Die SafePay Ransomware hat seit August 2024 mindestens 600 Organisationen kompromittiert, und laut einer gemeinsamen Warnung vom 20. Oktober stoppen ihre Betreiber Schattenkopien und setzen Backup-Speicher zurück, bevor sie irgendetwas verschlüsseln. FBI, CISA und US Secret Service haben sie gemeinsam mit dem Landeskriminalamt Rheinland-Pfalz und britischen Behörden (National Crime Agency und North West Regional Organised…
WeiterlesenIDC Frontier Ransomware: Eine Cloud, 495 Kunden
Ein einziger Ransomware-Angriff auf eine einzige Cloud-Region hat in Japan 495 Unternehmen und Kommunen gleichzeitig getroffen. IDC Frontier, eine SoftBank-Tochter, teilte mit, ihr Dienst IDCF Cloud sei am 7. Oktober um 3:40 Uhr Ortszeit von Ransomware getroffen worden; Netzwerk und Systeme der Region East Japan Region 1 wurden heruntergefahren. In derselben Woche beschrieb eine Gruppe…
WeiterlesenWarlock-Ransomware SharePoint-Angriffe
Warlock-Ransomware SharePoint-Angriffe haben nach Angaben von Symantec und Carbon Black einen Wasserversorger, einen Telekom-Anbieter, eine regionale Behörde und eine Universität getroffen. Die China-nahe Gruppe kommt weiterhin über On-Premises-SharePoint herein, schaltet binnen etwa zwei Stunden den Endpoint-Schutz auf Dutzenden Rechnern ab und startet die Ransomware dann von einer Freigabe, die jeder Domänencontroller repliziert. In den vergangenen…
WeiterlesenMcKesson-Breach: So lief der Okta Vishing-Angriff ab
Ein Okta Vishing-Angriff — ein Telefonanruf, keine Schadsoftware — ist laut der Erpressergruppe ShinyHunters der Weg, auf dem sie in den US-amerikanischen Gesundheits- und Pharma-Distributionsriesen McKesson eingedrungen sein will. McKesson hat unbefugten Zugriff auf Drittanwendungen und einen Datenabfluss bestätigt, den eigentlichen Angriffsweg jedoch nicht bestätigt: Laut ShinyHunters‘ eigener Darstellung wurden Mitarbeitende angerufen, die Anrufer gaben…
WeiterlesenBerlin Ransomware Attack: Land zahlt nicht
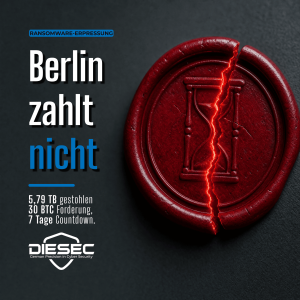
Ein Berlin ransomware attack bringt die deutsche Hauptstadt in genau die Lage, die jeder CISO im öffentlichen Sektor fürchtet: eine bestätigte Datenpanne, eine siebenstellige Lösegeldforderung und eine Wahl in drei Wochen. Die Ransomware-Gruppe Rhysida behauptet, 5,79 Terabyte aus dem Berliner Landesverwaltungsnetz gestohlen zu haben, und fordert 30 Bitcoin, umgerechnet rund 2,05 Millionen Euro, mit einem…
Weiterlesen