
Top 5 Cybersicherheit-News
Die Top 5 Cybersicherheit-News vom 16. Oktober 2026 haben diese Woche eines gemeinsam: Jede Meldung dreht sich um eine Prüfung, die wie ein Sicherheitsnachweis aussah. Eine VPN-Appliance war vollständig gepatcht, das Integritätswerkzeug des Herstellers fand nichts, und trotzdem hatte ein Angreifer Root-Rechte. Französische Supermärkte betrieben Kühlsteuerungen, die in den meisten IT-Inventaren gar nicht auftauchen. Microsoft lieferte ein Rekord-Update, das die CVE-Zahl als Risikomaßstab untauglich macht. npm vertraute einem Repository-Namen, den jeder neu registrieren konnte. Und ein Hardware-Wallet bestand seinen Echtheitstest mit einem Spionagechip im Gehäuse. Fünf Angriffsebenen, eine Frage an jede Führungskraft: Was prüft Ihr Sicherheitsnachweis tatsächlich?
1) Ein vollständig gepatchtes Ivanti-VPN wurde gerootet, und der Integrity Checker sah nichts
Volexity berichtete am 13. Oktober, dass der Akteur UTA0576 drei Ivanti-Connect-Secure-Zero-Days gegen eine vollständig gepatchte Appliance verkettet hat; CVE-2026-104935 (CVSS 8,6) kam am selben Tag in CISAs KEV-Katalog, mit Frist für US-Bundesbehörden bis zum 16. Oktober.
Am 13. Oktober meldete Volexity, dass ein Akteur namens UTA0576 Ivanti Connect Secure seit dem 3. Oktober mit einer Kette aus drei Zero-Days angreift: einem Authentifizierungs-Bypass, einer Remote-Code-Execution-Schwachstelle und einer Rechteausweitung auf Root. Die erste untersuchte Appliance war zu diesem Zeitpunkt vollständig gepatcht (Version 22.8R2.4). Ivanti hat die ersten beiden Schwachstellen, gemeinsam als CVE-2026-104935 (CVSS 8,6) geführt, am 13. Oktober in den Versionen 22.8R2.5, 25.1.1.2, 25.1.3.0 und 25.1.3.1 behoben und bestätigt „begrenzte“ Ausnutzung. Die Root-Eskalation ist nicht behoben; Ivanti kündigt einen Patch „in den kommenden Wochen“ an. CISA nahm die CVE am selben Tag in den KEV-Katalog auf.
Der Exploit verändert Bibliothekscode nur im Arbeitsspeicher und stellt die Konfiguration danach wieder her, sodass Ivantis Integrity Checker Tool ihn nicht erkennt. Der Angreifer hinterließ keine Web Shell und führte die Kette für jeden einzelnen Befehl neu aus, wobei er Logeinträge löschte. Am schwersten wiegt, was er einsammelte: auf der Appliance gespeicherte Credentials, Active-Directory-Daten, LAPS-Passwörter und BitLocker-Wiederherstellungsschlüssel, anschließend Password Spraying. CISA empfiehlt bei Kompromittierungsverdacht Speicher- und Netzwerk-Forensik, danach Werksreset oder Neuaufbau sowie das Zurücksetzen aller Zugangsdaten, Zertifikate und gespeicherten Schlüssel. Ein sauberer Integritätsscan beweist also sehr wenig.
Ein VPN-Gateway ist ein Rechner, der die Schlüssel zum dahinterliegenden Verzeichnisdienst hält, und meist der eine Rechner, den niemand von innen beobachtet. Eine Prüfung, die Dateien auf dem Datenträger vergleicht, kann nicht für das einstehen, was im Arbeitsspeicher geschieht, und Angreifer wissen, welche Prüfungen der Hersteller mitliefert. Volexity vermutet außerdem mit mittlerer Sicherheit, dass der Akteur große Sprachmodelle für Entwicklung und Betrieb der Exploit-Kette nutzte. The Register zählt es als das dritte Jahr in Folge, in dem Ivanti auf unbekannte, bereits ausgenutzte Connect-Secure-Schwachstellen reagieren muss.
Weitere Informationen: CISA · The Register
2) Französische Supermarkt-Kühlungen wurden über internetfähige Steuerungen auf 50 Grad getrieben
Angreifer lösten in der Nacht vom 11. auf den 12. Oktober aus der Ferne Abtauzyklen an Kühlsteuerungen französischer Supermärkte aus; Intermarché nennt rund 150 betroffene Filialen mit Temperaturen von bis zu 50 Grad Celsius.
In der Nacht vom 11. auf den 12. Oktober lösten Angreifer aus der Ferne Abtauzyklen an Kühlsteuerungen mehrerer französischer Supermarktketten aus. Intermarché meldet rund 150 betroffene Filialen mit Temperaturen von bis zu 50 Grad Celsius; die französische Presse nennt insgesamt 250 bis 350 Märkte, darunter Coopérative U, Carrefour Market, Monoprix, Leclerc und Super U. CERT-FR veröffentlichte am 12. Oktober die Warnung CERTFR-2026-ALE-012 zu „zahlreichen Kompromittierungen“ der Danfoss-Kühlsteuerungen AK-SM und AK-SC und erweiterte sie am 13. Oktober auf Copeland XWEB und Dixell XWEB. Die Pariser Staatsanwaltschaft hat Ermittlungen eingeleitet. Wie die Angreifer eindrangen, ist bislang nicht veröffentlicht.
Danfoss erklärt, die betroffenen Geräte hätten veraltete Firmware betrieben, die meisten Einheiten seien am oder jenseits des Supportendes. Der Forscher Baptiste Robert zählte 2.752 aus dem Internet erreichbare Danfoss-Systeme, 1.590 davon in Frankreich. Für ein mittelständisches Unternehmen reicht die Frage weit über Kühlung hinaus: Klima, Heizung, Zutrittskontrolle, Energiezähler und ähnliche Gebäudesysteme werden oft von Dienstleistern installiert, aus der Ferne gewartet und tauchen in keiner IT-Inventarliste auf. Das BSI reagierte am 13. Oktober mit der Cybersicherheitsempfehlung 154: direkten Internetzugriff auf Steuerungssysteme unterbinden, VPN mit Multi-Faktor-Authentifizierung nutzen, Updates zügig einspielen und prüfen, ob Geräte exponiert sind.
Der Schaden bemisst sich hier in verdorbener Ware, nicht in gestohlenen Daten. Ein Intermarché-Sprecher sprach von einem Cyberangriff, der „mutmaßlich einen Dienstleister trifft, der Kühlsysteme in den Märkten verwaltet“, was, falls bestätigt, den Fernzugriff durch Dritte in den Mittelpunkt rückt. BSI-Präsidentin Claudia Plattner sagte, der Angriff hätte jedes Land treffen können und könne Nachahmer finden. Technik, die im Organigramm nicht zur IT gehört, ist trotzdem ein Rechner im Netz, und genau diese Geräte überleben häufig ihren Supportzeitraum.
Weitere Informationen: BSI · BleepingComputer
3) Microsofts Rekord-Patchday macht Patchen zur Kapazitätsfrage
Microsofts Release vom 13. Oktober behebt nach Zählung von BleepingComputer 1.411 Schwachstellen, darunter einen ausgenutzten Zero-Day, CVE-2026-96951, einen Windows-Shell-Bypass von Mark of the Web, den CISA mit Frist 16. Oktober in den KEV-Katalog aufnahm.
Microsofts Release vom 13. Oktober behob nach Zählung von BleepingComputer rekordverdächtige 1.411 Schwachstellen, wobei 348 bereits früher im Monat gepatchte nicht mitgezählt sind; andere Quellen nennen zwischen 1.407 und 1.416. 70 sind als kritisch eingestuft, 57 davon Remote Code Execution. Ein Zero-Day wird bereits ausgenutzt: CVE-2026-96951, eine Windows-Shell-Schwachstelle, die Mark of the Web umgeht, ohne dass öffentlich bekannt ist, wie sie eingesetzt wird. CISA nahm sie am 13. Oktober in den KEV-Katalog auf. Zwei weitere waren schon vor dem Fix öffentlich bekannt: CVE-2026-108398, ein Bypass von Windows Defender Application Control im .NET Framework, gefunden von James Forshaw von Google Project Zero, und CVE-2026-92707, eine Denial-of-Service-Schwachstelle in MessagePack-CSharp.
Mark of the Web ist die Markierung, die Windows heruntergeladene Dateien misstrauisch behandeln lässt; ein Bypass entfernt also leise eine Warnung, auf die sich Anwender verlassen haben. Die WDAC-Schwachstelle betrifft Organisationen, die Application Control als ausgleichende Maßnahme einsetzen, denn sie erlaubt einem authentifizierten Angreifer, ohne Benutzerinteraktion Code in einem geschützten Prozess auszuführen. Dazu kommt ein Lifecycle-Aspekt: Windows 11 24H2 Home und Pro sowie Windows 10 Enterprise LTSB 2016 erhielten am 13. Oktober ihr letztes Sicherheitsupdate, Windows 11 23H2 Enterprise und Education folgen im nächsten Monat.
Einschätzung (DIESEC): Die Schlagzeilenzahl sagt wenig über das Risiko. BleepingComputer bringt das wachsende Volumen mit Microsofts fortgesetztem KI-Einsatz bei der Schwachstellensuche in Verbindung, und das Finden von Lücken skaliert offenbar schneller, als Kunden Fixes ausrollen können. Das September-Release, das wir in der Ausgabe vom 11. September behandelt haben, zählte 974 CVEs. Wenn ein Release 1.400 Einträge enthält und einer davon ausgenutzt wird, ist die nützliche Liste kurz: was ausgenutzt wird, was aus dem Internet erreichbar ist, was Identitäten berührt. Ein Unternehmen, das ein Monatsrelease nicht in wenigen Tagen sortieren kann, hat ein Priorisierungsproblem, kein Geschwindigkeitsproblem beim Patchen.
Weitere Informationen: CISA · BleepingComputer
4) Ein wiederverwendeter Repository-Name hätte 1.500 npm-Pakete kapern können
Laut Bloom Security band npm Trusted Publishing Pakete an Repository-Namen statt an unveränderliche IDs, wodurch mehr als 1.500 Pakete exponiert waren; GitHub kündigte am 2. Oktober an, dass nicht validierte Konfigurationen nun nach 48 Stunden verfallen.
Bloom Security stellte fest, dass npms Trusted Publishing, die tokenlose Veröffentlichungsmethode, die seit Juli 2025 allgemein verfügbar ist, das vertrauenswürdige Repository eines Pakets über seinen GitHub-Namen speicherte und nicht über GitHubs permanente numerische IDs. Wurde ein Repository umbenannt, übertragen oder gelöscht oder der Besitzer-Account geändert, wurde der alte Name frei. Ein Angreifer konnte ihn registrieren, eine passende Workflow-Datei anlegen und ein Publish-Credential für ein Paket erhalten, das ihm nicht gehörte. Das resultierende Release trug sogar eine gültige Provenance-Attestierung, die das Repository des Angreifers nennt. Bloom zählte mehr als 1.500 betroffene Pakete mit insgesamt über 10 Millionen Downloads und führte den Angriff an selbst kontrollierten Paketen vor.
Bloom meldete das Problem am 6. Juni und sagt, GitHub habe es drei Tage später bestätigt; nach dem 8. Juli blieben seine Nachfragen unbeantwortet. GitHub kündigte am 2. Oktober eine Korrektur an: Nicht validierte Trusted-Publishing-Konfigurationen verfallen nun nach 48 Stunden, und ein erfolgreicher erster Publish bindet die Konfiguration an die unveränderliche Identität des Repositorys. GitHub hat nicht gesagt, ob früher angelegte Bindungen rückwirkend gebunden wurden. Ob jemand die Lücke ausgenutzt hat, ist unbekannt, und laut Bloom hat npms GitLab-Integration dieselbe Schwäche. Maintainer sollten npm trust list ausführen und prüfen, ob jedes gebundene Repository noch ihnen gehört. Anwender haben weniger Anhaltspunkte, da Bloom die betroffenen Paketnamen nicht veröffentlicht.
Eine Provenance-Attestierung belegt, wo ein Build lief; sie belegt nicht, dass der Builder der rechtmäßige Eigentümer ist. Vertrauen, das an einen neu registrierbaren Namen geknüpft ist, ist derselbe Fehler wie Vertrauen in eine Domain nach deren Ablauf. Blooms Telemetrie, eine Herstellerangabe, deutet darauf hin, dass KI-Coding-Agenten auf einem typischen Endpoint etwa 70 Pakete pro Monat installieren und auf Entwicklerrechnern fast 350, meist ohne dass jemand die Historie des Maintainers liest. Automatisierung übernimmt die Prüfung, die früher ein Mensch erledigte, und Lücken wie diese reichen dadurch weiter.
Weitere Informationen: GitHub Changelog · Help Net Security
5) Ledger bestätigt Hardware-Implantat in weiterverkauften Wallets, MediaMarkt Saturn stoppt den Verkauf in Deutschland
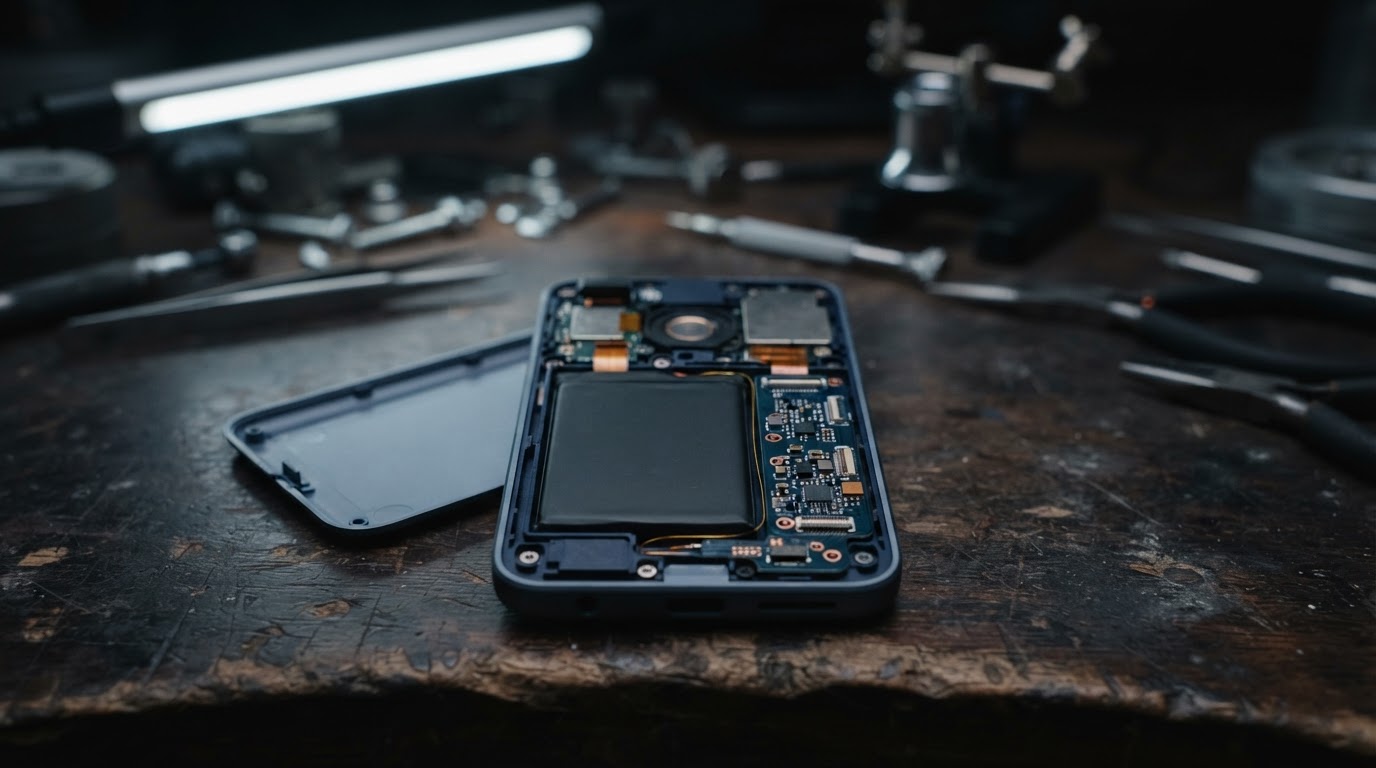
Ledgers Donjon-Team zufolge liest das Implantat die Wiederherstellungsphrase während der Einrichtung vom Display und sendet sie per LTE; Ledger hat die Gesamtverluste nicht verifiziert, und MediaMarkt Saturn stoppte am 13. Oktober den Verkauf von Ledger-Geräten, nachdem ein Kunde in Deutschland ein Implantat gemeldet hatte.
Ledger bestätigte am 10. Oktober, dass das Gerät eines betroffenen Nutzers, verkauft über den südostasiatischen Händler CryptoBilis, ein nicht autorisiertes Hardware-Implantat enthielt. Am 13. Oktober beschrieb das Donjon-Sicherheitsteam es genauer: eine separate Komponente im Gehäuse, die die 24 Wörter der Wiederherstellungsphrase liest, wenn das Gerät sie bei der Einrichtung anzeigt, und sie über eine eSIM per LTE versendet. Das Secure Element, das Ledger-Betriebssystem und Transaktionen bleiben unberührt. On-Chain-Forscher schätzen die Verluste auf über 86 Millionen US-Dollar; Ledger sagt, weder diese Zahl noch die Zahl der Betroffenen sei verifiziert. MediaMarkt Saturn stoppte am 13. Oktober den Verkauf von Ledger-Geräten, nachdem ein Kunde in Deutschland ein Implantat gemeldet hatte; in diesem Fall wurde kein Geldverlust berichtet.
Das Implantat umgeht die Selbstprüfung des Geräts. Ledgers Genuine Check erkennt physische Ergänzungen nicht, solange das originale Secure Element intakt ist. Tibane Labs dokumentierte drei Varianten solcher Implantate; die fortschrittlichste wurde bei Amazon Japan von einem Drittanbieter gekauft. CryptoBilis hat den Verkauf von Ledger-Geräten eingestellt. Ledger sagt, alle bestätigten Geldverluste betreffen über CryptoBilis verkaufte Geräte, und bat am 13. Oktober Händler in Südostasien und Hongkong, den Verkauf auszusetzen. Die einzigen bestätigten Vorfälle blieben auf Südostasien beschränkt, und in den untersuchten Beständen in Europa fand das Unternehmen keine Hinweise auf Manipulation. Wo in der Lieferkette manipuliert wurde, ist weiterhin unbekannt. Der Rat an alle, die in den letzten 90 Tagen beim Händler gekauft haben: die Einrichtung nicht beginnen, und wer sie schon durchgeführt hat, sollte Guthaben auf ein neues Gerät mit neuer Seed-Phrase verschieben.
Wallets sind nur der sichtbare Fall. Jede Organisation, die Sicherheitshardware wie Hardware-Schlüssel, Firewalls oder Netzwerkgeräte über Händler oder Marktplätze kauft, vertraut einem physischen Weg, den sie nicht sieht, und das Prüfwerkzeug des Herstellers prüft womöglich nur den Teil, für den es gebaut wurde. Nach unserer Einschätzung ist Beschaffung eine Sicherheitsmaßnahme: autorisierte Bezugswege, versiegelte Verpackung und Kontrolle beim Wareneingang zählen mehr als jede Funktionsliste. Für Leser im DACH-Raum ist der Fall nicht hypothetisch, denn ein großer deutscher Händler hat den Verkauf des Produkts gestoppt, laut Ledger in Filialen und online.
Weitere Informationen: Ledger (Donjon update) · The Hacker News
Wenn diese Woche etwas zeigt, dann dies:
Die fünf Vorfälle haben dieselbe Struktur. Ein gepatchtes VPN war laut Herstellerwerkzeug sauber, ein Paket ließ sich mit gültiger Provenance veröffentlichen, ein Wallet bestand seinen Echtheitstest, eine Kühlflotte stand nie in einer IT-Inventarliste, und ein Rekord-Patchrelease versteckte seine wenigen dringenden Punkte unter 1.400 Einträgen. Jedes Sicherheitssignal beantwortete eine engere Frage als die, von der das Unternehmen ausging. Die Exposition ist strukturell: Prüfebenen, die derselben Partei gehören oder am selben Ort laufen wie das Angriffsziel.
Für Vorstände und CISOs lautet die nützliche Frage deshalb nicht, welches Produkt diese Woche versagt hat. Sie lautet, welche Sicherheitssignale in der eigenen Umgebung Belege sind und welche Gewohnheit. Wo liegt unabhängiger Nachweis vor, etwa Speicher- und Netzwerk-Baselines, ein Asset-Inventar inklusive Gebäude- und OT-Systemen, eine Einkaufsrichtlinie für Sicherheitshardware und eine Priorisierungsregel, die nicht von der Zählung eines Herstellers abhängt? Vor einem Vorfall kostet die Antwort am wenigsten.
Wenn Sie eine zweite Meinung dazu wünschen, wie sich das auf Ihre eigene Umgebung übertragen lässt, erreichen Sie das DIESEC-Team über unsere Kontaktseite.
