
Cyber-Abhängigkeiten und Angriffsfläche: ENISA 2026
Der ENISA Threat Landscape 2026, am 22. September veröffentlicht, enthält eine Botschaft, die neben der üblichen Bedrohungsliste zu wenig Beachtung findet: Organisationen sind zunehmend über ihre Cyber-Abhängigkeiten angreifbar, also über die Technologien, Lieferanten und Dienste, auf die sie sich verlassen. Für Unternehmen in Deutschland heißt das, dass Cyberrisiko nicht mehr nur im eigenen Netzwerk und auf den Endgeräten liegt. Es liegt auch in Cloud-Plattformen, bei Softwarelieferanten, in Fernwartungszugängen, bei Managed-Service-Providern und in den Betriebssystemen, die Dienste am Laufen halten.
Über eine kompromittierte Beziehung nach außen kann ein Angreifer mehr als eine Organisation treffen, vor allem wenn sie gemeinsamen Zugriff bietet oder einen weit verbreiteten Dienst trägt. Sie können in Endpoint-Schutz, Awareness-Schulungen und Identitätsschutz investieren und trotzdem ausgebremst werden, etwa über ein Lieferantenkonto, eine gemeinsam genutzte Plattform, eine Softwareabhängigkeit oder eine vergessene Verwaltungsschnittstelle. Die Frage für 2026 lautet daher weniger, welche Bedrohungen am häufigsten sind, sondern welche Cyber-Abhängigkeiten Angreifern die größte Reichweite verschaffen.
ENISA 2026 zeigt, wie vernetzte Systeme die Folgen eines Angriffs weitertragen.
Was ENISA 2026 tatsächlich sagt
Zu den zentralen Ergebnissen zählen die bekannten Punkte: Ransomware bleibt die kurzfristig folgenreichste Bedrohung, geopolitische Entwicklungen prägen weiter die Hacktivisten-Aktivität, und KI soll bei Angriffen eine größere Rolle spielen. Neu ist die Gewichtung. In ihrer Mitteilung schreibt ENISA, Cyber-Abhängigkeiten erweiterten die Angriffsfläche und verlangten ein neues Maß an Wachsamkeit, um Vorfälle zu verhindern und ihre Folgen zu begrenzen.
Laut ENISA wurden auch im Berichtszeitraum weiterhin Angriffe auf Cyber-Abhängigkeiten beobachtet, darunter Lieferketten- und Drittanbieter-Angriffe. Angreifer nutzen die Vernetzung als Hebel: Wer einen Provider, ein Software-Repository oder eine Plattform kompromittiert, erreicht viele nachgelagerte Organisationen auf einmal. Das Beispiel des Berichts ist ein Ransomware-Angriff auf einen schwedischen IT-Dienstleister, von dem rund 200 Kommunen und regionale Behörden betroffen waren.
Auch die Zahlen gehen in diese Richtung. Laut Bericht entfielen 73 Prozent der erfassten Ereignisse auf wesentliche und wichtige Einrichtungen im Sinne von NIS2. Die öffentliche Verwaltung war mit 31,8 Prozent der am häufigsten angegriffene Sektor, gefolgt von Unternehmensdienstleistungen (8,5 Prozent), Verkehr (8 Prozent), Fertigung (6,9 Prozent) und Finanzwesen (5,6 Prozent). ENISA nennt außerdem ideologisch motivierte DDoS-Angriffe als Ursache für 81,8 Prozent der Vorfälle in der öffentlichen Verwaltung; die Rangfolge misst also die Zahl der Vorfälle, nicht den Schaden für Unternehmen. Der NIS2-Wert ist hier wichtiger: Die meisten erfassten Ereignisse betrafen Einrichtungen, die ohnehin den strengsten Anforderungen an Governance und Resilienz unterliegen.
Ein kompromittierter Anbieter kann Angreifern den Weg zu vielen Kunden öffnen.
Warum Cyber-Abhängigkeiten jetzt schwerer wiegen
Die meisten Unternehmen haben über Jahre E-Mail, Endgeräte, Identitätssysteme und Remote-Arbeit abgesichert. Diese Investitionen bleiben wichtig, sie decken aber nicht das gesamte Vertrauensumfeld ab, in dem ein modernes Unternehmen arbeitet. Viele verlassen sich heute auf SaaS-Anwendungen, Open-Source-Komponenten, ausgelagertes Monitoring, Software-Updates, API-Integrationen, Fernwartungszugänge und spezialisierte Anbieter für Betriebstechnik (OT).
Jede dieser Beziehungen spart Aufwand, und jede bündelt Risiko. Ein Managed-Service-Provider mit Administratorrechten bei vielen Kunden ist ein effizienter Weg in mehrere Unternehmen gleichzeitig. Eine Softwarekomponente, die in vielen Produkten steckt, kann einen breiten Behebungsaufwand auslösen, auch bei Organisationen, die keine direkte Beziehung zum ursprünglichen Lieferanten hatten.
„Angriffsfläche“ muss 2026 weiter gefasst werden. Sie umfasst mehr als die Liste der aus dem Internet erreichbaren Systeme, die Sie kennen. Dazu gehört jede vertrauenswürdige Beziehung, die Datenzugriff, Rechteausweitung, administrative Kontrolle, Softwareverteilung oder die Unterbrechung eines Dienstes ermöglichen kann. Bekannte, aus dem Internet erreichbare Systeme abzusichern, löst für sich genommen nicht die Risiken, die durch vertrauenswürdige Drittanbieter-Zugriffe, gemeinsame Plattformen oder Softwareabhängigkeiten entstehen.
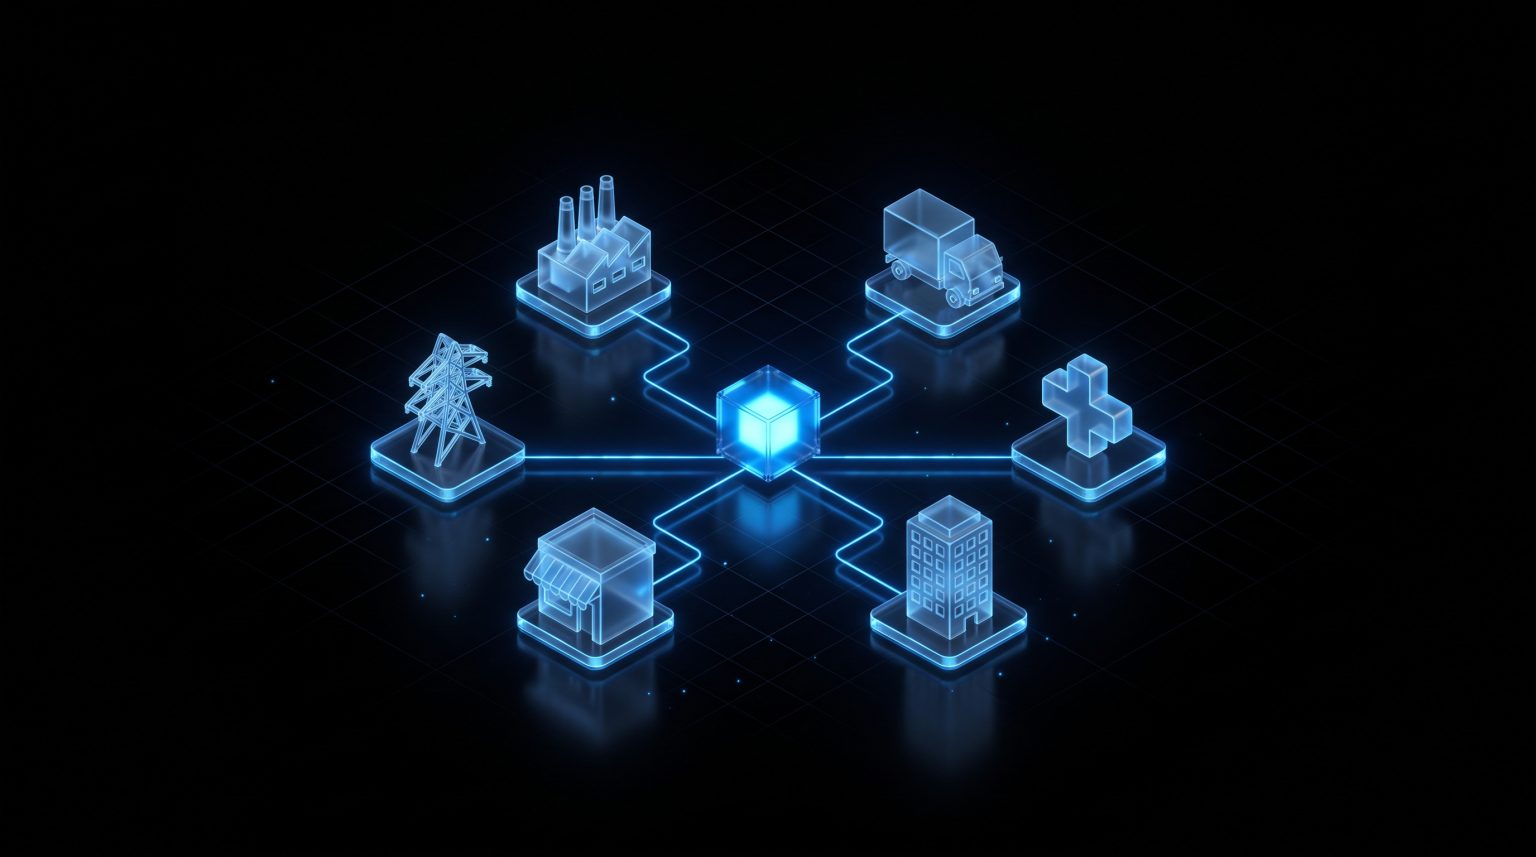
Viele deutsche Branchen verlassen sich auf dieselben gemeinsam genutzten Plattformen und Anbieter.
Der deutsche Kontext: NIS2 und BSI-Gesetz
Die deutsche NIS2-Umsetzung ist im Dezember 2025 durch Änderungen am BSI-Gesetz in Kraft getreten. Juristische und Compliance-Analysen sind sich weitgehend einig, dass sie die Pflichten zu Risikomanagement, Meldung von Vorfällen und Verantwortung der Geschäftsleitung ausweitet. Die Leitungsorgane betroffener Einrichtungen sollen Maßnahmen des Cybersicherheits-Risikomanagements billigen und überwachen, und die Kommentierung des geänderten Gesetzes betont die Verantwortung auf Leitungsebene und mögliche persönliche Folgen nach dem geltenden Rechtsrahmen. Was das für Ihr Unternehmen im Einzelfall bedeutet, klären Sie bitte mit Ihrer Rechtsberatung.
Für Sicherheitsteams sind Zugriffe von Drittanbietern, Risiken in der Software-Lieferkette und Abhängigkeiten im Betrieb keine technischen Randnotizen mehr, sobald sie Resilienz, Meldepflichten oder die Aufmerksamkeit der Aufsicht berühren können.
Die deutsche Wirtschaftsstruktur verstärkt das. Fertigung, Logistik, Gesundheitswesen, öffentliche Verwaltung, Versorger, Handel und Unternehmensdienstleister hängen alle von spezialisierten Dienstleistern, integrierten Plattformen und verteilten Betriebssystemen ab. Ein Vorfall beim Lieferanten kann Produktion, Transport, Kundenlieferung, Gebäudetechnik oder regulierte Dienste treffen, auch wenn die eigene Sicherheitsbasis auf dem Papier solide aussieht.
Abhängigkeiten, die niemand erfasst hat, behält auch niemand im Blick.
Typische blinde Flecken bei Cyber-Abhängigkeiten
Unvollständige Bestandsaufnahme
Viele Unternehmen können ihre wichtigsten Lieferanten benennen. Deutlich weniger können schnell sagen, welche Dienstleister Administratorzugriff haben, welche Systeme auf Schnittstellen von Drittanbietern angewiesen sind, welche Geschäftsprozesse an einer einzigen Plattform hängen oder welche Fernwartungskanäle im Ernstfall missbraucht werden könnten. Ohne diesen Überblick werden kritische Abhängigkeiten erst entdeckt, wenn schon etwas passiert ist.
Zu viel Vertrauen in Dokumente
Zertifikate, Sicherheitsfragebögen und Verträge sind nützliche Signale. Sie belegen aber nicht, dass Zugriffe eng kontrolliert sind, die Protokollierung ausreicht, der Notfallentzug funktioniert oder die Segmentierung den Schaden begrenzt. Solange diese Kontrollen nicht getestet wurden, deutet das Papier Reife nur an.
Die Lücke zwischen IT und Betriebssicherheit
Abhängigkeitsrisiken enden nicht bei Cloud-Plattformen und Bürosoftware. Sie reichen bis in Gebäudeleittechnik, Klimaregelung und Industrieprozesse. Der jüngste Angriff auf Kühlsysteme französischer Supermärkte ist ein anschauliches Beispiel. Zum Zeitpunkt des Schreibens heißt es in Berichten, in der Nacht vom 11. auf den 12. Oktober seien mehrere Handelsgruppen betroffen gewesen, Märkte hätten Ware wegwerfen müssen, und die Pariser Staatsanwaltschaft ermittle. Der Vorfall entwickelt sich noch, und Details wie die Zahl der betroffenen Märkte und der technische Angriffsweg sind nicht abschließend geklärt und können sich ändern. Trotzdem zeigt er, wie schnell aus einem digitalen Zugang zu Betriebssystemen ein physischer und wirtschaftlicher Schaden werden kann.
Vier praktische Schritte: erfassen, Zugriffe steuern, prüfen, berichten.
Was Unternehmen jetzt tun sollten
Erstens: Identifizieren Sie die Abhängigkeiten, die für kritische Dienste zählen. Nicht jeder Lieferant braucht dieselbe Prüftiefe, aber Sie sollten wissen, welche externen Beziehungen Identität, Fernadministration, Software-Auslieferung, Kundendaten, regulatorische Meldungen, Sicherheit oder den laufenden Betrieb berühren. Das Inventar sollte nicht nur Namen und Verträge enthalten, sondern auch Zugriffswege, fachlich Verantwortliche, Wiederanlauf-Zuständigkeiten und technische Engpässe.
Zweitens: Fernzugriffe verringern und steuern. Halten Sie administrative Konten von Drittanbietern auf ein Minimum, schützen Sie sie mit starker Authentifizierung, protokollieren und prüfen Sie sie regelmäßig, und geben Sie jedem Konto einen internen Verantwortlichen, statt es dem Anbieter zu überlassen. Wo Lieferantenzugriff unverzichtbar ist, legen Sie fest und testen Sie, wie Sie ihn schnell sperren, Beweise sichern und bei Verdacht den Betrieb aufrechterhalten.
Drittens: Über die Selbsteinschätzung hinaus prüfen. Penetrationstests finden exponierte Schnittstellen und trügerische Vertrauensannahmen, Angriffssimulationen zeigen, ob ein Brückenkopf über einen Lieferanten zu echten Geschäftsauswirkungen führen kann, und Planspiele am Tisch zwingen Teams, Entscheidungen der Incident Response durchzuspielen, bei denen ausgelagerte oder gemeinsam genutzte Systeme beteiligt sind. Abhängigkeiten lassen sich nicht abschaffen, also geht es darum, sie zu begrenzen, sichtbar zu halten und dafür zu sorgen, dass sie unter Belastung standhalten.
Viertens: Das Reporting an die Geschäftsleitung praxistauglich machen. Führungskräfte brauchen keine lange Lieferantenliste mit pauschalen Risikolabels. Sie brauchen Antworten auf wenige Fragen: Welche Abhängigkeiten sind kritisch, welche könnten systemische Ausfälle verursachen, wie schnell lässt sich Fernzugriff kappen, welche Meldepflichten würden ausgelöst, und wo sind ausgleichende Kontrollen noch schwach?
Bekannte und gesteuerte Abhängigkeiten machen die Angriffsfläche beherrschbarer.
Fazit
Der ENISA-Bericht 2026 erklärt, warum Vorfälle Organisationsgrenzen überschreiten und warum es nicht genügt, die eigenen Systeme zu verteidigen. Angreifer wollen Hebelwirkung ebenso wie Zugang, und eine Abhängigkeit liefert sie, wenn ein Angriff viele Umgebungen, Kunden oder Prozesse verbindet.
Für Unternehmen in Deutschland verbindet das die Analyse von ENISA mit den Governance-Pflichten aus NIS2, der Prüfung von Lieferketten und der betrieblichen Resilienz, und es zwingt zur Entscheidung, welche Vertrauensbeziehungen man sich zuerst ansieht. Wer seine Abhängigkeiten erfasst, implizites Vertrauen abbaut und privilegierte Pfade testet, steht besser da als jemand, der Drittanbieter-Risiken weiter als Einkaufsthema ablegt. Mit Penetrationstests von DIESEC können Sie prüfen, welche dieser Pfade ein Angreifer tatsächlich nutzen könnte.
Quellen, ENISA (in Englisch): ENISA Threat Landscape, ENISA: Exploring the evolution of the cyber threat landscape, ENISA Threat Landscape 2026 (PDF). Rechts- und Compliance-Kommentierung (Sekundärquellen, in Englisch): Greenberg Traurig: NIS2 in Germany, OpenKRITIS: NIS2 in Germany, NISD2 wiki: NIS2 in Germany.
Abhängigkeits-Reviews funktionieren am besten, wenn Security, IT und Betrieb gemeinsam am Tisch sitzen.
