
Tägliche News
Drei CVSS-10.0-Schwachstellen in Ubiquiti UniFi OS – kein Auth, volle Netzwerkkontrolle
Drei CVSS-10.0-Schwachstellen in Ubiquiti UniFi OS. Eine Exploit-Kette. Vollständige Netzwerkkontrolle. Keine Authentifizierung erforderlich. Wenn Sie UniFi in Ihrem Büro einsetzen – und die meisten DACH-KMUs tun das – ist das Ihre höchste Patch-Priorität diese Woche. CISA hat am 23. Juni drei Ubiquiti-Schwachstellen in seinen KEV-Katalog aufgenommen und damit aktive Ausnutzung in der Praxis bestätigt. CVE-2026-34909…
WeiterlesenKI-Agent findet 21 FFmpeg-Zero-Days für 1.000 Dollar – Chrome 149 patcht Rekord-429-Bugs
Ein KI-Agent hat in einer Woche geschafft, wofür ein erfahrener Sicherheitsforscher Monate gebraucht hätte – und es kostete 1.000 Dollar. Das Security-Startup depthfirst ließ einen autonomen KI-Agenten auf FFmpeg los, die Medienverarbeitungsbibliothek, die in praktisch jeder Video-Call-Plattform, jedem Streaming-Dienst und jedem Aufnahme-Tool steckt. Der Agent scannte 1,5 Millionen Zeilen C-Code und fand 21 bestätigte Zero-Days,…
WeiterlesenKlue-OAuth-Breach: Ein Legacy-Credential, neun Security-Anbieter kompromittiert
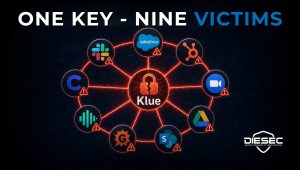
Der Security-Anbieter, dem Sie vertrauen, wurde gerade gehackt – und hat neun seiner Kunden mitgezogen. Die Icarus-Erpressungsgruppe kompromittierte Klue, eine Plattform für Competitive Intelligence. Sie brauchten keinen Zero-Day. Sie fanden ein einzelnes Legacy-Credential, gelangten in Klues Backend und pushten ein Code-Update, das still OAuth-Tokens für jede aktive Kundenintegration abgriff. Salesforce. Slack. HubSpot. Zoom. Google Drive.…
WeiterlesenDragonForce-Ransomware versteckt C2-Traffic in Microsoft-Teams-Relay-Servern
Ransomware-Operatoren haben einen Backdoor in Ihr Netzwerk gefunden. Er sieht aus wie ein Teams-Meeting. Symantec und Carbon Black haben offengelegt, dass DragonForce-Ransomware-Affiliates Backdoor.Turn eingesetzt haben – ein Go-basiertes Implantat, das seinen Command-and-Control-Traffic durch Microsofts Teams-TURN-Relay-Server tunnelt. Die Malware erhält ein anonymes Teams-Visitor-Token, nutzt ein legitimes Microsoft-Relay für den Verbindungsaufbau und führt dann eine verschlüsselte QUIC-Session…
WeiterlesenAngreifer haben gerade Admin-Zugriff auf das System erhalten, das sie eigentlich aufhalten sollte.
Angreifer haben gerade Admin-Zugriff auf das System erhalten, das sie eigentlich aufhalten sollte. Splunk Enterprise hat eine CVSS-9.8-Schwachstelle – CVE-2026-20253 – die nicht authentifizierten Remote-Angreifern ermöglicht, beliebige Dateien auf dem Splunk-Server zu schreiben, ganz ohne Zugangsdaten. File-Write führt zu vollständiger Remote-Code-Execution. CISA bestätigte gestern aktive Ausnutzung und fügte die Schwachstelle mit einer Bundesbehörden-Frist zum 21.…
Weiterlesen