
Cybersecurity Awareness Trends 2026
Der Oktober steht in den USA im Zeichen des Cybersecurity Awareness Month und ist auch in Europa ein wichtiger Zeitraum für Aufklärungs- und Präventionskampagnen – ein guter Anlass, um Bilanz zu ziehen, wie sich Security Awareness gerade verändert. Die Disziplin entwickelt sich schnell weiter: welche menschlichen Risiken am größten sind, was gute Programme ausbremst und woran sich Erfolg überhaupt noch bemisst. Hier sind vier der Cybersecurity Awareness Trends 2026, basierend auf der aktuellsten Forschung.
1. Die zunehmende KI-Nutzung schafft neue Risiken
KI ist innerhalb von zwei Jahren vom vierten auf den zweiten Platz der größten menschlichen Risiken aufgestiegen.
Künstliche Intelligenz taucht in den vergangenen Jahren wiederholt unter den größten menschlichen Risiken des SANS Security Awareness Report auf – bemerkenswert ist jedoch die Entwicklung: Vor zwei Jahren noch auf Platz vier, ist KI laut der SANS-Umfrage 2026 unter mehr als 1.700 Security-Awareness-Fachleuten weltweit auf den zweiten Platz gestiegen – nur Social Engineering liegt noch davor.
Der Befund spiegelt eine einfache Realität wider: Unternehmen führen KI-gestützte Arbeitsweisen schneller ein, als sie die nötigen Richtlinien, Leitplanken und Mitarbeiterverhalten dafür aufbauen können. Mitarbeitende fragen längst nicht mehr nur einen Chatbot um Rat. Viele experimentieren inzwischen mit Vibe Coding, bauen eigene Automatisierungen und setzen agentenbasierte KI ein, die direkt mit Geschäftssystemen interagiert – oft ohne Wissen oder Freigabe der Sicherheitsteams.
Es ist das altbekannte Schatten-IT-Problem, nur dass diese neue Form von Shadow IT Code schreiben, sich mit Geschäftsanwendungen verbinden und eigenständig im Namen eines Mitarbeiters handeln kann. Ein verwandtes Risiko ist die Überabhängigkeit: Je selbstverständlicher Mitarbeitende KI als Standardquelle für Antworten nutzen, desto eher fallen die kritische Prüfung und die routinemäßigen Sicherheitschecks weg, die früher Fehler abgefangen hätten.
Ob beim Prüfen von KI-generiertem Code, der Einschätzung einer verdächtigen E-Mail oder der Zusammenfassung eines sensiblen Dokuments – Menschen spielen weiterhin eine entscheidende Rolle dabei, KI-Ausgaben zu prüfen und zu entscheiden, wann eine Handlung angemessen ist. Awareness-Programme müssen deshalb nicht nur vermitteln, wie man KI gut nutzt, sondern auch, wann man ihr besser nicht blind vertraut.
2. Zeitdruck bleibt das größte Hindernis
Zeitmangel steht seit fünf Jahren in Folge ganz oben auf der Liste der Hindernisse.
Einer der auffälligsten Befunde des diesjährigen Reports ist, wie hartnäckig sich das größte Hindernis hält: Zeitmangel ist nun seit fünf Jahren in Folge die Herausforderung Nummer eins für Security-Awareness-Programme. Dieser Druck kann für operative Teams besonders stark sein, die typischerweise an Effizienz und Servicequalität gemessen werden – nicht an Sicherheitsergebnissen.
Wirksame Security Awareness war nie ein einzelnes jährliches Trainingsmodul. Dazu gehören Phishing-Simulationen, rollenspezifische Hinweise, Microlearning, neue Meldeprozesse, stärkere Authentifizierungsanforderungen und Anpassungen im Arbeitsalltag. Jede einzelne Maßnahme mag nur wenige Minuten kosten, doch zusammengenommen entsteht Reibung in Arbeitsumgebungen, in denen jede Minute bereits verplant ist. Aus dieser Perspektive wirkt Security Awareness weniger wie eine Sicherheitsinitiative und mehr wie eine weitere operative Anforderung im Wettbewerb um knappe Zeit.
Die Unterstützung von Führungskräften und Fachabteilungen zu gewinnen, bedeutet zu zeigen, dass ein gut konzipiertes Awareness-Programm das Geschäftsrisiko senkt, ohne den Tagesbetrieb unnötig zu stören. Am ehesten erfolgreich sind Programme, die sich nahtlos in bestehende Abläufe einfügen, unnötige Reibung vermeiden und ihren Nutzen klar kommunizieren.
3. Führende Teams fördern Verhaltensänderungen statt nur Schulungen durchzuführen
Die leistungsstärksten Programme messen sich heute am Verhalten, nicht an der Teilnahmequote.
Der SANS-2026-Report definiert die Rolle der Security-Awareness-Fachleute neu: weniger als Trainings- oder Technikfunktion, mehr als Disziplin der Verhaltensänderung. Die Verantwortlichen der leistungsstärksten Programme beschreiben ihre Aufgabe zunehmend nicht mehr als reines Vermitteln von Wissen, sondern als das gezielte Gestalten von Gewohnheiten, die auch unter echtem Druck standhalten – eine verdächtige Anfrage erkennen und melden, eine ungewöhnliche Anweisung hinterfragen, frühzeitig eskalieren.
Dieser Wandel zeigt sich besonders deutlich bei Phishing-Simulationen. Einige Unternehmen bewegen sich weg von reinen Testkampagnen hin zu realistischen, rollenspezifischen Szenarien, die die Bedrohungen widerspiegeln, denen Mitarbeitende tatsächlich begegnen. Die Simulation selbst ist dabei nur ein Teil des Prozesses – unmittelbares Feedback, kurze Microlearning-Momente und positive Verstärkung helfen, genau das Verhalten zu festigen, das ein Sicherheitsteam fördern möchte.
Dieselbe Philosophie prägt Awareness-Programme insgesamt zunehmend. Statt Lerninhalte in einer einzigen Jahresschulung zu bündeln, setzen einige Unternehmen inzwischen auf einen kontinuierlichen, bedrohungsorientierten Ansatz, der Sicherheit das ganze Jahr über präsent hält – kurze Videos, aktuelle Bedrohungsupdates, Live-Demonstrationen und kompakte Inhalte mit Bezug zu realen Angriffen, anstelle langer Compliance-Module.
4. Abgeschlossene Trainings beweisen keine Verhaltensänderung
Viele Programme haben ihren Erfolg jahrelang an einfachen Abschlussmetriken gemessen: Trainingsabschlussquoten, Quiz-Ergebnisse, ob Mitarbeitende ihr Pflichtmodul rechtzeitig beendet haben. Diese Zahlen belegen die Einhaltung interner Vorgaben, sagen aber überraschend wenig darüber aus, ob Menschen bei einer echten Bedrohung tatsächlich die richtige Entscheidung treffen.
Die Branche verlagert sich zunehmend auf Verhaltensmetriken. SANS‘ eigene Leitlinien zu Phishing-Simulationen verweisen auf Kennzahlen wie den Normalised Reporting Score und die Resilience Ratio – die Anzahl der Mitarbeitenden, die einen Phishing-Versuch melden, geteilt durch die Anzahl derer, die darauf klicken – statt reiner Abschlussquoten. Statt zu fragen, ob Mitarbeitende ihr Training abgeschlossen haben, lautet die bessere Frage, ob sie verdächtige E-Mails schneller melden, ungewöhnliche Anfragen hinterfragen oder im Zeitverlauf bessere Entscheidungen treffen. Das kann ein aussagekräftigeres Signal für die Sicherheitskultur sein, weil es genau das Ergebnis misst, auf das es ankommt: Eine Belegschaft, die jedes Modul abschließt, aber trotzdem auf gängige Phishing-Versuche hereinfällt, hat damit noch keine belastbare Sicherheitskompetenz für reale Angriffssituationen gezeigt.
Der nächste Schritt zu einer stärkeren Sicherheitskultur
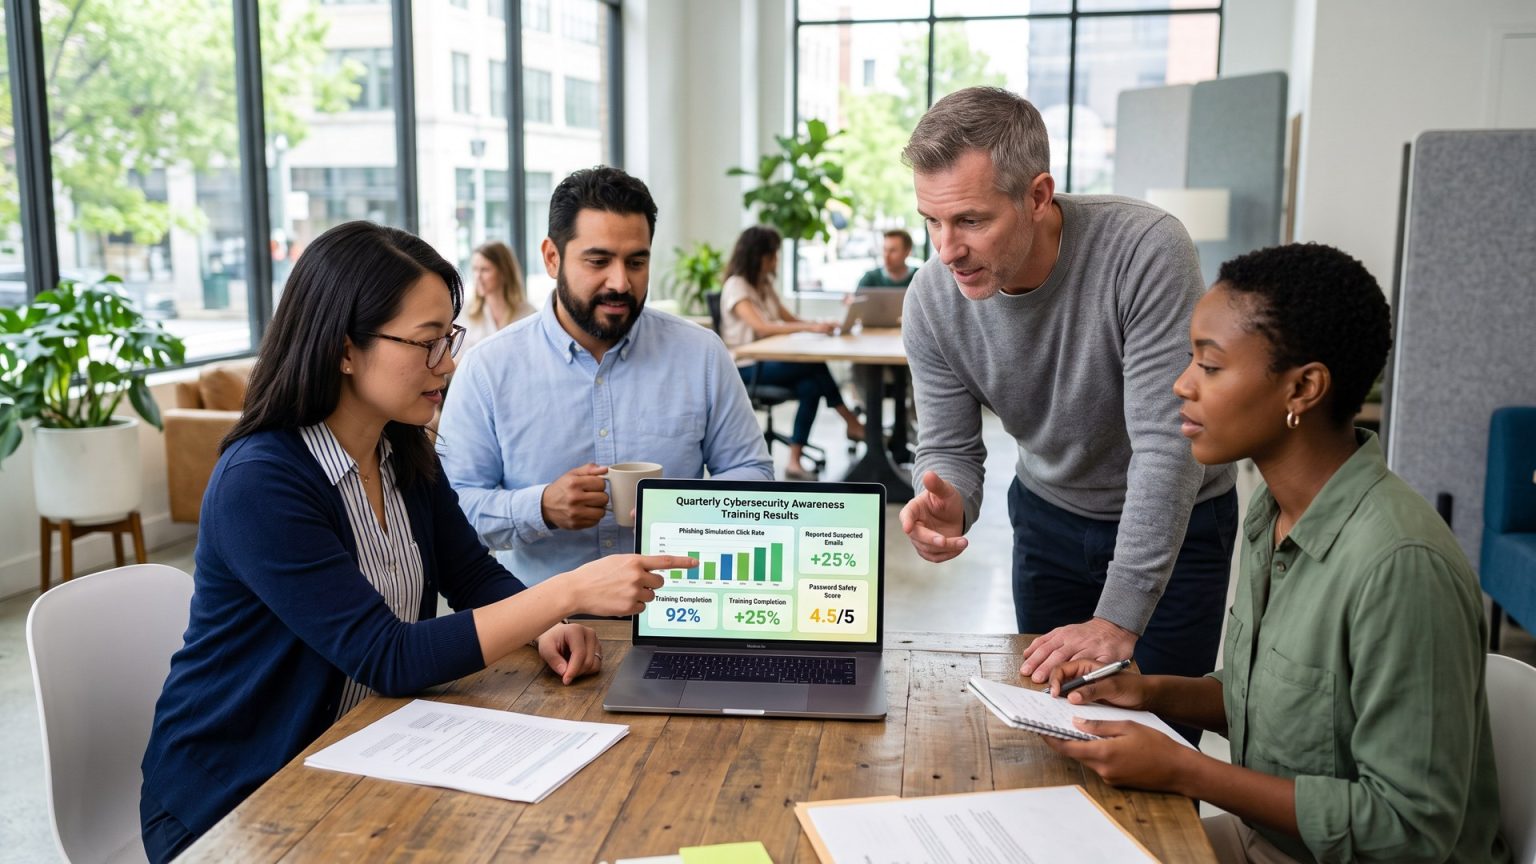
Verhalten, das einem echten Angriff standhält, entsteht durch Übung – nicht durch eine einzelne Schulung.
Die Werkzeuge der Angreifer entwickeln sich ständig weiter, doch der Mensch bleibt ein zentraler Faktor des Cyberrisikos. Künstliche Intelligenz verändert, wie Mitarbeitende arbeiten, und wie überzeugend Cyberkriminelle ihre Angriffe gestalten können – doch Social Engineering bleibt der wichtigste Ansatz, um dieses Vertrauen auszunutzen.
Verhalten aufzubauen, das echten Angriffen standhält, ist die Kernaufgabe jedes Awareness-Programms. Die Social-Engineering-Simulationen von DIESEC helfen Unternehmen genau dabei – sie setzen Mitarbeitende realistischen Phishing- und Social-Engineering-Szenarien aus und festigen dabei die Gewohnheiten und Entscheidungskompetenzen, die nötig sind, um die Bedrohungen von heute zu erkennen, einschließlich jener, die zunehmend durch KI verschärft werden.
