
Revolut Datenpanne: Missbrauchter Vertrauenskanal
Eine aktuelle Revolut-Datenpanne zeigt, wie Angreifer Vertrauen ausnutzen können, ohne in die Kerninfrastruktur einer Bank einzudringen. Über ein kompromittiertes E-Mail-Konto einer italienischen Behörde stellten die Angreifer betrügerische Anfragen nach Kundendaten – und brachten Revolut-Mitarbeitende offenbar dazu, sensible Informationen zu rund 680 Kunden in mehreren europäischen Ländern preiszugeben.
Der Vorfall offenbarte noch ein zweites Problem: wie schnell die öffentliche Diskussion Verantwortung zuweist. Berichterstattung und Reaktionen konzentrierten sich stark auf Revolut, während der kompromittierte italienische Behördenkanal, der die betrügerischen Anfragen erst glaubwürdig erscheinen ließ, vergleichsweise wenig Beachtung fand.
Diese Reaktion ist nachvollziehbar, erklärt das Sicherheitsversagen aber nicht vollständig. Kunden hatten ihre Daten Revolut anvertraut, und Revolut gab sie an eine unbefugte Partei weiter. Gleichzeitig setzte der gemeldete Angriffsweg eine kompromittierte Behördenidentität voraus, die den Anfragen von Anfang an Glaubwürdigkeit verlieh.
Das macht die Revolut-Datenpanne relevant, weit über ein einzelnes Fintech-Unternehmen hinaus. Sie zeigt exemplarisch, wie ein vertrauenswürdiger Kanal selbst zur Angriffsfläche werden kann – und warum Authentifizierung allein nicht ausreicht, wenn eine Organisation eine Anfrage nach sensiblen Informationen erhält.
Was bei der Revolut-Datenpanne geschah
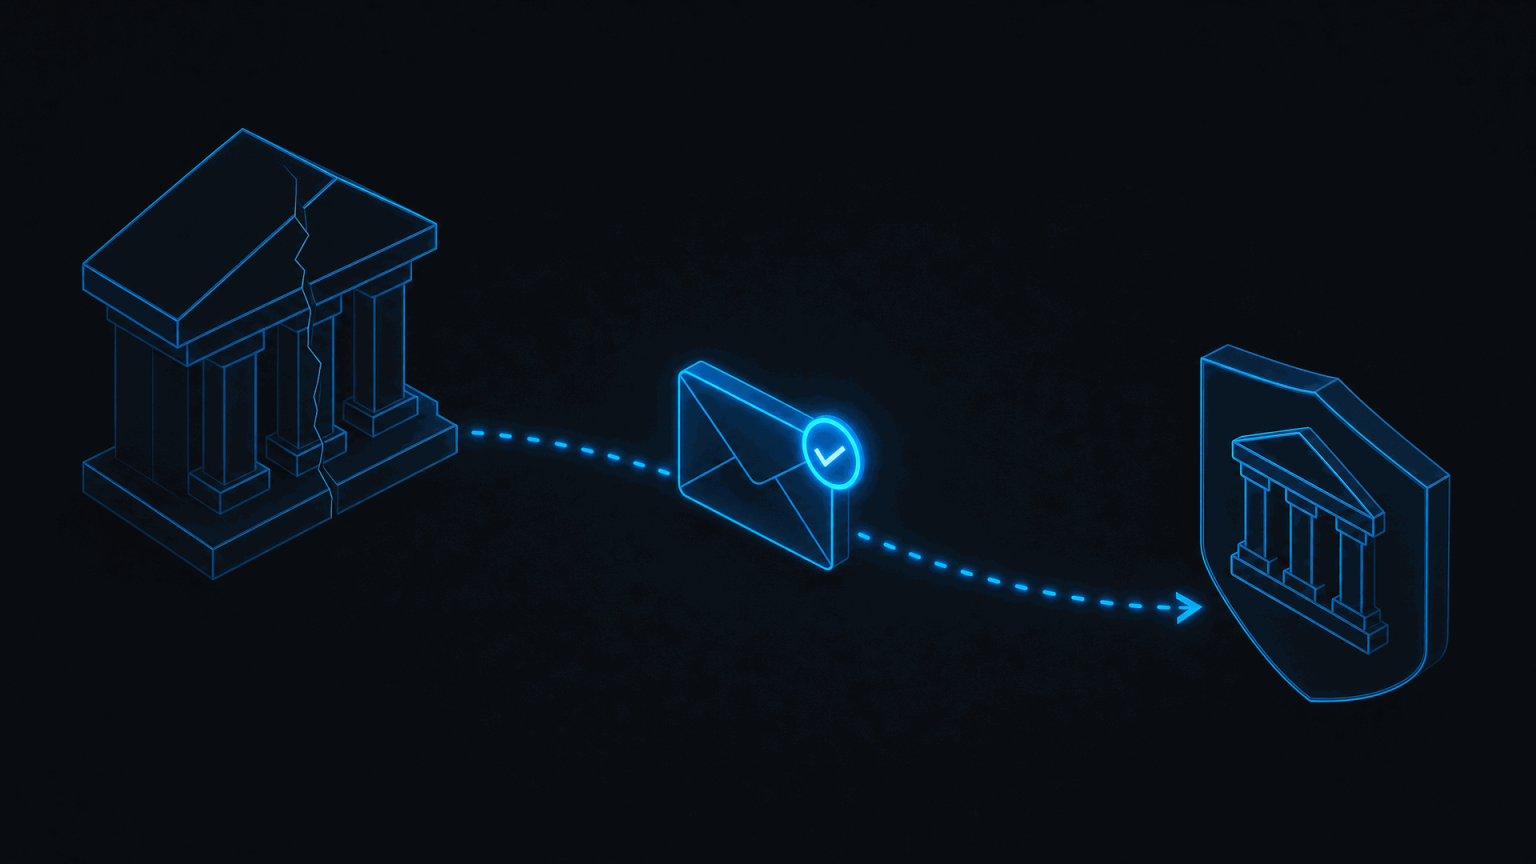
Eine Anfrage, die wie eine echte Behördenanfrage aussah und alle Authentifizierungsprüfungen bestand, war trotzdem betrügerisch.
Revolut bestätigte, dass eine unbefugte dritte Partei eine E-Mail-Adresse innerhalb einer legitimen italienischen Behördendomain nutzte, um betrügerische Anfragen nach Kundendaten zu stellen. Laut TechCrunch gab das Unternehmen einige Daten heraus, bevor die betrügerische Aktivität erkannt wurde, blockierte anschließend die Adresse und informierte die zuständigen Behörden und Regulierungsstellen.
Weitere Berichte bringen die Anfragen mit Italiens PEC-System in Verbindung, einem zertifizierten E-Mail-Netzwerk, das von italienischen Behörden, Unternehmen und Privatpersonen für offizielle Korrespondenz genutzt wird. Security Affairs berichtet, dass ein kompromittiertes Behördenkonto genutzt wurde, um sich als Strafverfolgungsbehörde auszugeben und über mehrere Monate hinweg Informationen zu ausgewählten Revolut-Kunden anzufordern.
Berichten zufolge könnten rund 680 Kunden in mehreren europäischen Ländern betroffen sein. Zu den offengelegten Informationen zählten Berichten zufolge Namen, Geburtsdaten, Adressen, Telefonnummern, Kopien von Reisepässen und Führerscheinen, Verifizierungsselfies, Kontoauszüge und Transaktionshistorien, darunter auch Bitcoin-bezogene Aktivitäten. Laut der Irish Times nutzten die Angreifer offenbar Blockchain-Analysen, um Konten mit größeren Kryptowährungsbeständen zu identifizieren.
Eine Gruppe, die sich „iamnotavillain“ nennt, forderte später ein Lösegeld von 3 Millionen US-Dollar, öffentlich gemacht über die Financial Times. Reuters berichtete, Revolut habe erklärt, keine direkte Kontaktaufnahme oder Forderung von der Gruppe erhalten zu haben. Das Unternehmen betont, dass seine Kernsysteme und Kundengelder nicht kompromittiert wurden – ein Unterschied, der technisch relevant ist, die Schwere des Vorfalls für die betroffenen Kunden aber nicht mindert.
Mehr als nur Spoofing
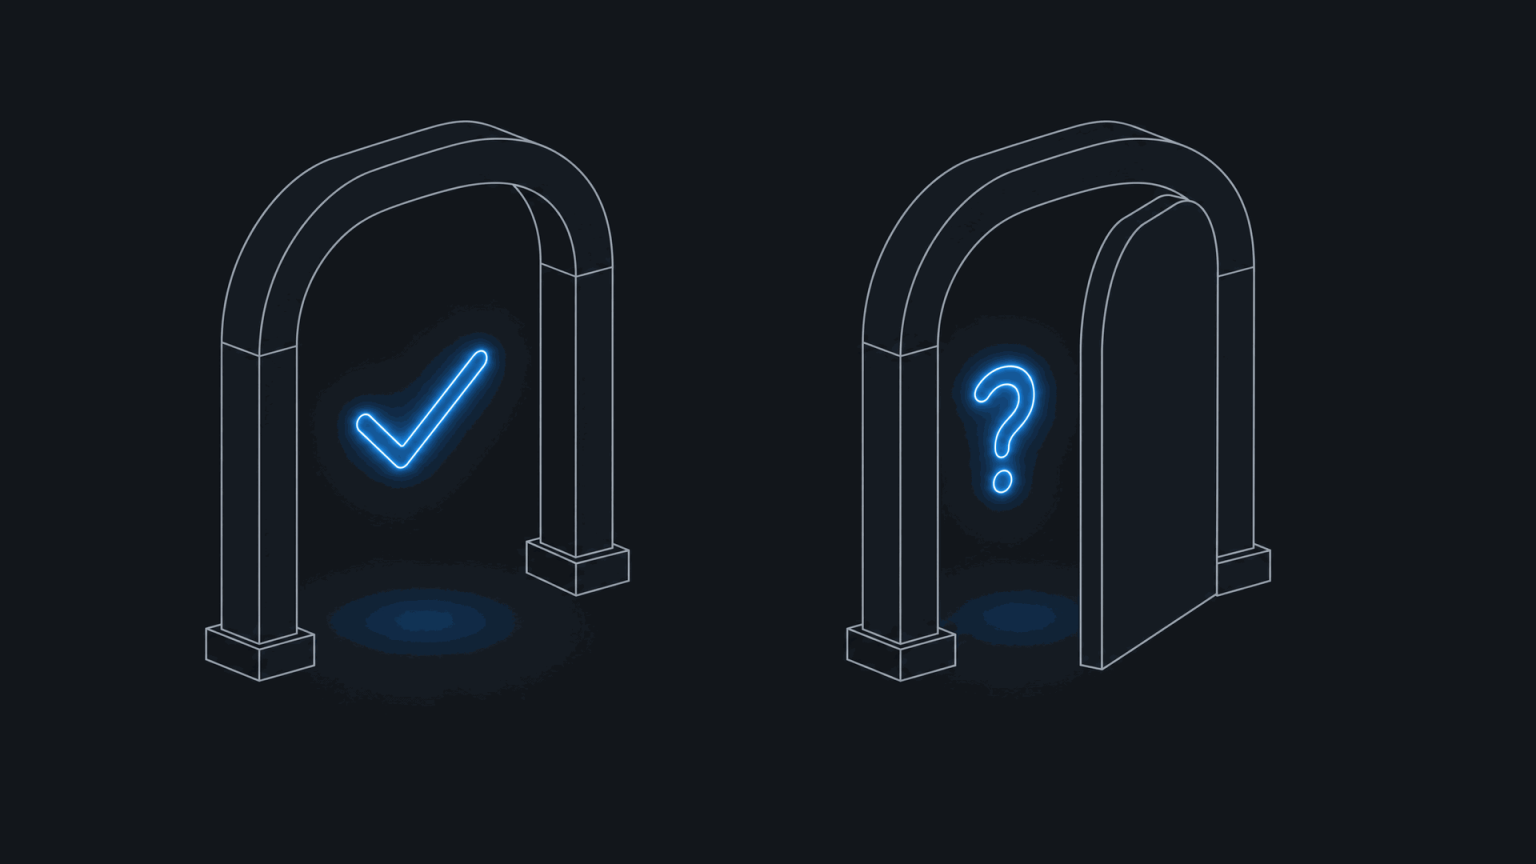
Eine Nachricht kann jede Authentifizierungsprüfung bestehen und trotzdem eine unbefugte Anfrage sein.
Es wäre einfach, den Vorfall als Phishing oder Spoofing abzutun – doch diese Einordnung vereinfacht das Geschehen zu stark. Bei klassischem Spoofing imitiert ein Angreifer lediglich eine Absenderidentität. Hier deuten Berichte darauf hin, dass die betrügerischen Anfragen über einen tatsächlichen Behördenkanal liefen, über ein kompromittiertes Konto, das reguläre Authentifizierungs- und Vertrauensprüfungen bestehen konnte.
Das macht die Sache für Verteidiger schwieriger. Technische Prüfungen wie SPF, DKIM und DMARC können bestätigen, dass eine Nachricht über einen autorisierten Kanal verlief. Sie können nicht bestätigen, dass die Person, die diesen Kanal nutzt, auch berechtigt ist, die konkrete Anfrage zu stellen – oder dass die Anfrage selbst rechtmäßig und verhältnismäßig ist.
Das ist der zentrale Unterschied zwischen Authentifizierung und Autorisierung. Eine Nachricht kann technisch authentisch und trotzdem operativ betrügerisch sein. Eine vertrauenswürdige Absenderdomain belegt den Übertragungsweg einer Nachricht, nicht, dass die zugrunde liegende Anfrage erfüllt werden sollte.
Für Organisationen, die regulierte oder hochsensible Daten verarbeiten, ist genau das die zentrale Lehre aus der Revolut-Datenpanne: Eine vertrauenswürdige Domain, ein Zertifikat oder ein gesichertes Postfach sind für sich genommen kein vollständiger Freigabemechanismus. Vertrauen muss sich auf den gesamten Vorgang erstrecken, nicht nur auf den Kommunikationsweg.
Warum die Bank die Schuld bekam
Die öffentliche Kritik an Revolut ist nachvollziehbar. Kunden hatten Identitätsdokumente, Fotos, Finanzinformationen und Transaktionshistorien an ein Finanzinstitut übergeben. Dieses Institut gab einen Teil dieser Informationen an eine unbefugte Partei weiter – obwohl die Anfrage von einer Behörde zu stammen schien.
Aus Kundensicht ändert die technische Erklärung nichts am Ergebnis. Ihre Daten wurden von Revolut erhoben, und die Offenlegung erfolgte über einen Prozess, den Revolut kontrollierte. Die naheliegende Frage der meisten Kunden ist nicht, wie der Angreifer zunächst Zugriff auf ein Behördenpostfach erhielt, sondern warum vor der Herausgabe derart sensibler Informationen keine stärkere Verifizierung stattfand.
Dieses Muster zeigt sich auch in der öffentlichen Debatte. Finanzinstitute positionieren sich als vertrauenswürdige Verwahrer: Sie verlangen umfangreiche Know-your-Customer-Dokumentation, sammeln persönliche und finanzielle Daten und versichern ihren Kunden, dass sensible Informationen geschützt werden. Wenn diese Kontrollen versagen, wird die Organisation, die die Daten hält, zum sichtbarsten Ziel des Unmuts.
Die Art der offengelegten Daten verstärkt diese Reaktion zusätzlich. Ein kompromittiertes Passwort lässt sich ändern. Ein Passfoto, ein Geburtsdatum, eine Wohnadresse, ein Verifizierungsselfie oder eine Transaktionshistorie sind weitaus schwerer zu ersetzen oder zu neutralisieren – mögliche Folgen reichen von Identitätsbetrug über gezieltes Phishing bis zu langfristigen Datenschutzrisiken.
Gleichzeitig zeichnet die alleinige Schuldzuweisung an Revolut ein unvollständiges Bild. Der gemeldete Angriff umfasste mehrere Kontrollversagen: die Kompromittierung eines Behördenkontos, den Missbrauch eines vertrauenswürdigen Kommunikationskanals, die Annahme betrügerischer Anfragen und die Offenlegung von Informationen an Personen, die nie berechtigt waren, sie zu erhalten. Die Angreifer nutzten eine Vertrauenskette aus, an der mehrere Parteien beteiligt waren.
Vertrauen wurde zur Angriffsfläche
Dasselbe Muster zeigt sich bei kompromittierten Führungskräfte-Konten, Lieferanten-Threads und vertrauenswürdigen Kollaborationsplattformen.
Die tiefere Lehre lautet: Vertrauenswürdige Infrastruktur kann selbst zur Angriffsfläche werden, wenn Organisationen sie als Abkürzung für die Verifizierung nutzen. Eine Anfrage aus einer Behördendomain wird oft weniger kritisch geprüft als eine von einer unbekannten Adresse, weil Mitarbeitende annehmen, offiziell wirkende Korrespondenz habe bereits vorgelagerte Prüfungen durchlaufen.
Angreifer zielen zunehmend genau auf diese Annahme, statt nur auf die zugrunde liegende Technik. Dasselbe Muster zeigt sich bei kompromittierten E-Mail-Konten von Führungskräften, gekaperten Lieferanten-E-Mail-Threads, gefälschten rechtlichen Forderungen über echte Postfächer oder Datenzugriffsanfragen über vertrauenswürdige Kollaborationsplattformen. Ein Angreifer muss nicht jede technische Kontrolle überwinden, wenn er innerhalb eines Kanals agieren kann, dem Mitarbeitende bereits trainiert sind zu vertrauen.
Deshalb ist dieser Fall weit über die Fintech-Branche hinaus relevant. Jede Organisation, die personenbezogene, rechtliche, finanzielle oder gesundheitsbezogene Daten verarbeitet, kann vor demselben Problem stehen, wenn sie einen vertrauenswürdigen Kommunikationskanal als Beweis für die Vertrauenswürdigkeit einer Anfrage behandelt.
Was Organisationen ändern sollten
Organisationen, die sensible Daten verarbeiten, sollten vor der Freigabe einer Anfrage mehrere Fragen getrennt beantworten: Ist das Absenderkonto echt? Ist die Person, die es nutzt, berechtigt? Ist die Anfrage rechtlich zulässig? Sind die angeforderten Informationen notwendig? Ist der Umfang verhältnismäßig? Keine dieser Antworten sollte von einer einzelnen E-Mail-Adresse oder Domain abhängen.
Risikoreiche Anfragen sollten eine unabhängige Verifizierung über einen zuvor festgelegten Kontaktweg auslösen – nicht über eine Telefonnummer, einen Link oder Kontaktdaten aus der Anfrage selbst. Wo möglich, sollte eine zweite Person die Anfrage prüfen, insbesondere bei Identitätsdokumenten, Kontoauszügen, Transaktionsdaten oder mehreren betroffenen Kunden.
Ungewöhnliche Anfragemuster verdienen eigene Aufmerksamkeit: ein plötzlicher Anstieg behördlicher Anfragen, Anfragen aus ungewohnten Rechtsräumen, wiederholte Forderungen zu besonders werthaltigen Kunden oder dringliche Anfragen, die reguläre Abläufe umgehen, sollten alle eine Eskalation an Rechts-, Datenschutz-, Betrugspräventions- oder Compliance-Teams auslösen.
Dokumentation ist ebenso wichtig. Organisationen sollten die ursprüngliche Anfrage, die durchgeführten Verifizierungsschritte, die entscheidende Person, die offengelegten Informationen und die Begründung für die Freigabe festhalten – solche Aufzeichnungen unterstützen interne Untersuchungen, regulatorische Reaktionen und künftige Prozessverbesserungen.
Sicherheitskontrollen wie SPF, DKIM, DMARC, Multi-Faktor-Authentifizierung und Endpoint-Schutz bleiben notwendig, lösen aber ein anderes Problem. Sie schützen Konten und bestätigen Übertragungswege – sie ersetzen nicht die menschliche und prozessuale Prüfung vor einer sensiblen Offenlegung.
Reputationsschaden
Kunden bewerten einen Vorfall nach dem Ergebnis, nicht danach, welche Partei technisch schuld war.
Die Revolut-Datenpanne zeigt, warum Incident Response nicht bei der Eindämmung aufhören darf. Revolut blockierte Berichten zufolge die kompromittierte Adresse, kontaktierte betroffene Kunden und informierte Behörden – notwendige Schritte, doch öffentliches Vertrauen hängt auch davon ab, ob das Unternehmen zeigen kann, dass es versteht, warum der Prozess versagte und was sich künftig ändert.
Kunden unterscheiden wahrscheinlich nicht zwischen einem direkten Einbruch in Kernsysteme und dem Versagen eines vertrauenswürdigen Kanals. Sie stellen eher einfache Fragen: Wurden meine Daten offengelegt? Warum wurde die Anfrage akzeptiert? Kann das wieder passieren?
Deshalb sollte der Reputationsschaden als Teil des Vorfalls selbst behandelt werden, nicht als separates Kommunikationsthema. Die öffentliche Reaktion zeigt, wie Kunden Verantwortung zuweisen – und ob eine technische Erklärung als Übernahme von Verantwortung wahrgenommen wird oder als Versuch, Schuld abzuwälzen.
Die Kompromittierung des Behördenkontos ist relevant. Genauso Revoluts Verifizierungsprozess. Beides kann gleichzeitig zutreffen.
Die übergeordnete Lehre
Die Revolut-Datenpanne erinnert daran, dass Cybersicherheitsversagen häufig zwischen Systemen, Organisationen und Annahmen entstehen – nicht innerhalb eines einzelnen davon. Die Angreifer mussten Revoluts Kernbankensysteme oder Kundengelder nicht kompromittieren – sie nutzten eine vertrauenswürdige Behördenidentität, um eine unbefugte Anfrage legitim erscheinen zu lassen.
Für Organisationen, die sensible Daten verarbeiten, lautet die entscheidende Frage nicht einfach, ob eine Anfrage von einer legitimen Domain stammt. Entscheidend ist, ob die Organisation unabhängig bestätigt hat, dass eine bestimmte Person berechtigt war, eine bestimmte Anfrage nach bestimmten Informationen zu stellen.
Dieser Unterschied ist grundlegend. Authentifizierung kann belegen, dass eine Nachricht über einen legitimen Kanal lief. Nur unabhängige Verifizierung, datensparsame Offenlegung und eine verantwortliche Freigabeentscheidung können belegen, ob der angeforderten Handlung tatsächlich vertraut werden sollte.
Fazit
Verifizierung in den Prozess einbauen, bevor der nächste vertrauenswürdige Kanal auf die Probe gestellt wird.
Wenn ein vertrauenswürdiger Kanal zum Werkzeug eines Angreifers wird, verläuft die Sicherheitsgrenze nicht mehr nur entlang des Netzwerks oder der Anwendung – sie verläuft entlang des Entscheidungsprozesses rund um die Daten selbst. Genau diese Kontrolllücke hilft DIESEC Organisationen zu schließen, mit Governance- und ISO-27001-Beratung, die Verifizierungs- und Freigabeprozesse zu einem dokumentierten, prüfbaren Teil des Umgangs mit sensiblen Datenanfragen macht.
Wir hoffen, dass dieser Beitrag Ihrem Team und Ihrer Führungsebene hilft, die eigenen Verifizierungsprozesse zu überdenken.
